
Capacitación en ciberseguridad: qué incluir y cómo medirla
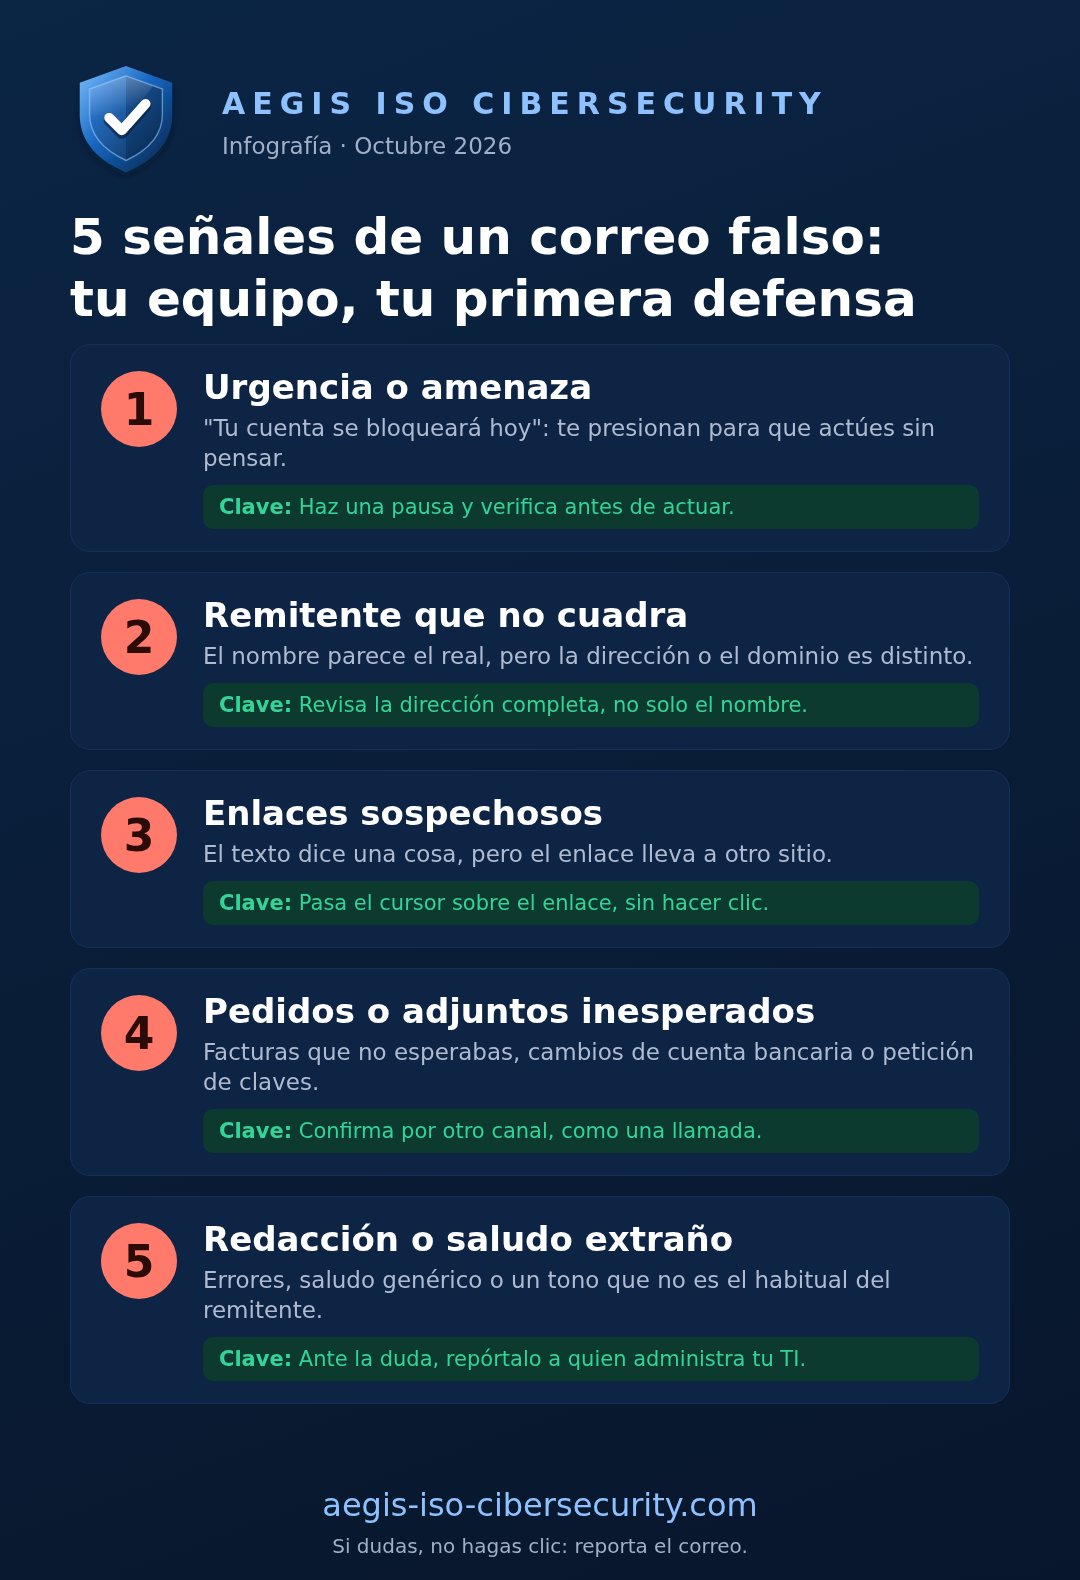
Puedes tener un buen antivirus, un firewall y todo actualizado, y aun así sufrir un incidente porque alguien de tu equipo hizo clic en un enlace falso o entregó su contraseña en una página que parecía legítima. Las herramientas protegen, pero las personas toman decisiones todos los días. Por eso la capacitación es una de las medidas de seguridad con mejor relación entre costo y beneficio.
Esta guía te ayuda a decidir qué debe incluir una capacitación y cómo saber si está dando resultado.
Por qué capacitar al personal
Muchos ataques no empiezan con una falla técnica sino con un engaño: un correo que simula ser de un proveedor, un mensaje urgente "del gerente" pidiendo una transferencia, o una página que imita el acceso al correo de la empresa. Un equipo que reconoce estas señales y sabe a quién avisar reduce el riesgo de que el engaño funcione.
Capacitar también respalda el cumplimiento de otras normas. La ISO 27001 pide que el personal tenga conciencia de sus responsabilidades en seguridad, y la Ley 29733 exige proteger los datos personales, algo que depende en buena parte de las personas que los manejan.
Qué debe cubrir una buena capacitación
- Phishing y correos falsos: cómo reconocerlos y qué hacer al recibir uno.
- Ingeniería social: llamadas, mensajes y visitas que buscan que alguien revele información o haga algo que no debería.
- Contraseñas y doble factor: claves únicas, gestor de contraseñas y por qué activar la verificación en dos pasos.
- Teletrabajo: Wi-Fi doméstico y público, dispositivos personales, y separación entre uso laboral y personal.
- Manejo de información: qué se puede compartir, por qué canal y con quién, incluyendo datos de clientes.
- Cómo reportar: a quién avisar y con qué rapidez. Un reporte temprano suele marcar la diferencia entre un susto y un incidente.
El formato que mejor funciona
Una charla única al año suele olvidarse en semanas. Lo que da mejores resultados es:
- Sesiones cortas y en vivo, donde las personas puedan preguntar, en lugar de un video que nadie termina.
- Ejemplos cercanos a tu empresa: los tipos de correo, proveedores y procesos que tu equipo realmente usa.
- Lenguaje claro, sin tecnicismos. El objetivo es que cualquier persona, de administración a ventas, sepa qué hacer.
- Material de apoyo que puedan consultar después, como una guía breve o una lista de señales de alerta.
- Repetición periódica, con recordatorios y refuerzos, no un evento aislado.
- Un ambiente sin culpas. Si reportar un error trae reproches, la gente deja de reportar.
Cómo medir si funciona
Capacitar sin medir es suponer. Hay indicadores sencillos para saber si tu equipo mejora:
- Simulacro de phishing: se envía al personal un correo falso controlado y se mide cuántas personas hacen clic, introducen datos o lo reportan. Repetirlo después de la capacitación muestra la diferencia.
- Reportes de correos sospechosos: si después de capacitar aumentan los avisos, es buena señal. Significa que el equipo está atento.
- Incidentes por error humano: observa si disminuyen con el tiempo.
- Preguntas y dudas del personal: cuando preguntan "¿esto es seguro?" antes de actuar, la cultura de seguridad está mejorando.
Un simulacro no sirve para señalar a nadie. Sirve para saber qué áreas necesitan más apoyo y para que cada persona aprenda en una situación sin riesgo real.
Por dónde empezar
- Define quién necesita capacitación: todo el personal, y con más detalle quienes manejan pagos, datos de clientes o accesos administrativos.
- Mide tu punto de partida con un simulacro de phishing o una encuesta breve.
- Realiza una sesión adaptada a tu empresa y entrega material de apoyo.
- Vuelve a medir y repite el ciclo cada cierto tiempo.
Cómo te ayudamos
En AEGIS ISO CIBERSECURITY dictamos talleres de concientización en vivo por videollamada, adaptados a tu empresa: phishing, ingeniería social, contraseñas y doble factor, buenas prácticas en teletrabajo y cómo reportar incidentes. Entregamos material de apoyo y constancia de participación. Si quieres medir el resultado, se puede combinar con un simulacro de phishing controlado. Puedes ver el detalle en la sección Servicios.