
ISO 27001 para pymes: por dónde empezar sin complicarte
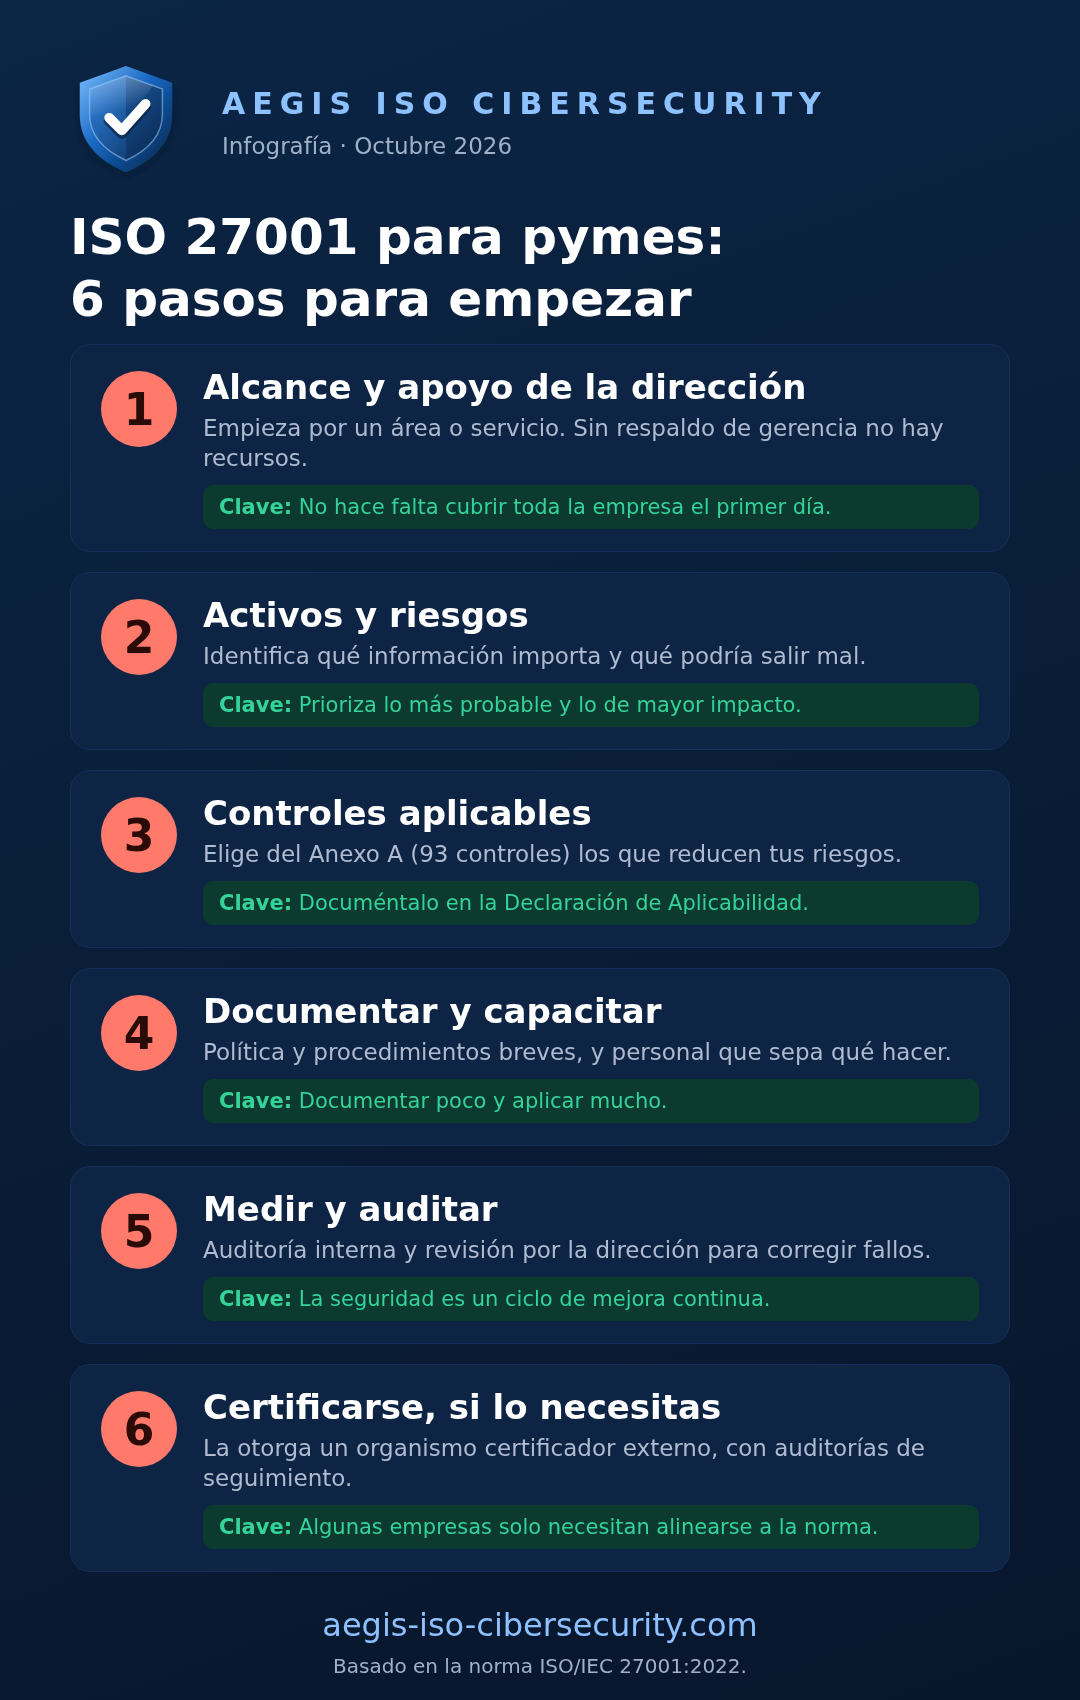
Cada vez más clientes, sobre todo empresas grandes y entidades públicas, piden a sus proveedores pruebas de que protegen la información. La respuesta habitual es la ISO/IEC 27001, el estándar internacional para gestionar la seguridad de la información. Muchas pymes creen que es un proceso reservado a corporaciones, pero se puede adaptar a empresas pequeñas si se plantea bien.
¿Qué es la ISO 27001?
Es una norma que define cómo establecer, mantener y mejorar un Sistema de Gestión de Seguridad de la Información (SGSI). No te dice qué producto comprar: te pide gestionar la seguridad de forma ordenada, basada en los riesgos reales de tu negocio y en mejora continua.
La versión vigente es la ISO/IEC 27001:2022. Su Anexo A reúne 93 controles de referencia agrupados en cuatro temas: organizativos, de personas, físicos y tecnológicos.
¿Por qué le sirve a una pyme?
- Confianza comercial: facilita ganar licitaciones y contratos donde piden evidencia de seguridad.
- Orden interno: define quién es responsable de qué y cómo se maneja la información.
- Menos incidentes: los riesgos se identifican y se tratan antes de que se conviertan en problemas.
- Apoyo al cumplimiento legal: ayuda a sustentar las medidas de seguridad que exigen normas como la Ley 29733 de protección de datos personales.
Los pasos para implementarla
- Define el alcance. No tienes que cubrir toda la empresa desde el primer día. Puedes empezar por un área, un servicio o una sede.
- Obtén el respaldo de la dirección. Sin compromiso de gerencia no hay recursos ni prioridad. La norma lo exige explícitamente.
- Identifica tus activos de información. Sistemas, bases de datos, documentos, equipos, personas y proveedores que manejan información importante.
- Evalúa los riesgos. Para cada activo, pregúntate qué podría salir mal, qué tan probable es y qué impacto tendría. Prioriza lo más grave.
- Elige los controles. Selecciona del Anexo A los que necesitas para reducir esos riesgos y documenta la decisión en la Declaración de Aplicabilidad.
- Escribe lo indispensable. Política de seguridad, procedimientos clave y registros. En una pyme, la documentación debe ser breve y útil, no un libro.
- Capacita al personal. La mayoría de los incidentes empiezan con una persona que hizo clic donde no debía.
- Mide y audita. Haz una auditoría interna y una revisión por la dirección para comprobar que el sistema funciona y corregir lo que falle.
- Certifícate, si lo necesitas. La certificación la otorga un organismo certificador externo. Es válida por ciclos con auditorías de seguimiento, y no todas las empresas la necesitan: algunas solo requieren alinearse a la norma.
Errores comunes
- Querer abarcar toda la organización de golpe.
- Copiar plantillas sin adaptarlas a la realidad de la empresa.
- Dejar la seguridad solo en manos de TI, sin participación de otras áreas.
- Tratarlo como un proyecto de una sola vez y olvidar que exige mantenimiento.
- Documentar mucho y aplicar poco.
¿Cuánto tiempo toma?
Depende del alcance, del tamaño de la empresa y de cuánto está ya ordenado. Una pyme con alcance reducido y apoyo de la gerencia puede avanzar en meses, no en años. Lo mejor es empezar con un diagnóstico para saber qué tan lejos estás.
Cómo podemos ayudarte
En AEGIS ISO CIBERSECURITY comenzamos con una verificación remota de seguridad de tu web, correo y nube. Con ese diagnóstico identificamos las brechas más evidentes y te entregamos un informe ejecutivo en español con prioridades claras, que sirve de punto de partida para un SGSI.