
Ley 29733 en Perú: guía de protección de datos para empresas
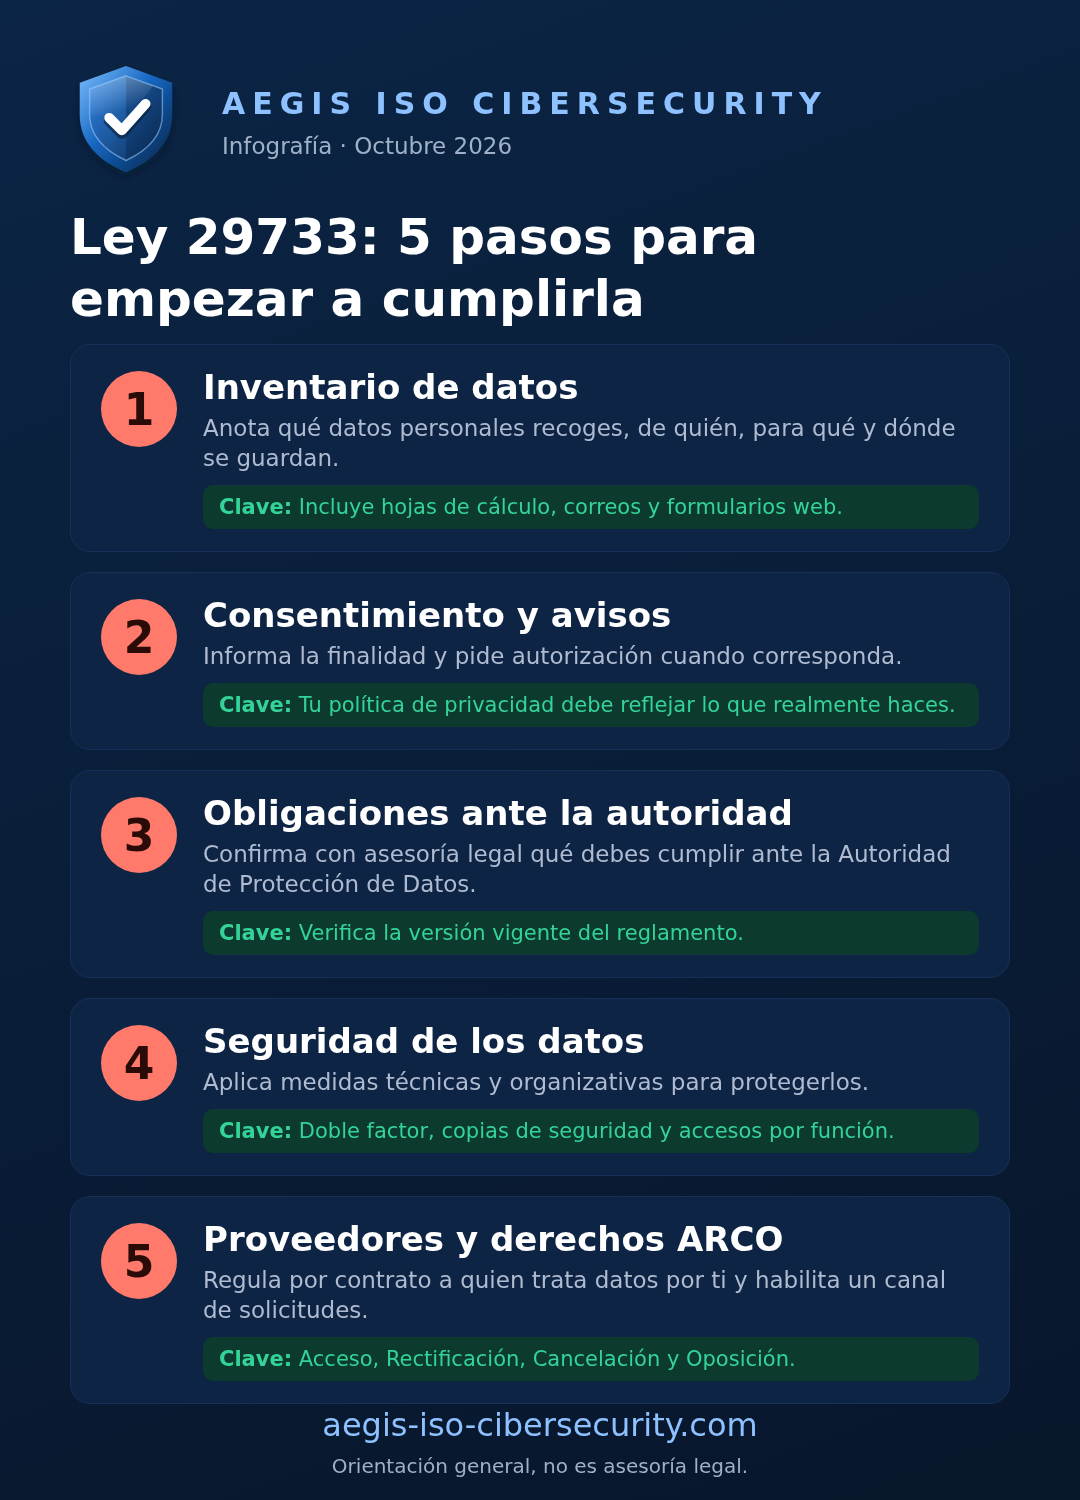
Si tu empresa guarda nombres, DNI, correos, teléfonos o historiales de compra de clientes, trabajadores o postulantes, está tratando datos personales. En Perú, eso la obliga a cumplir la Ley 29733, Ley de Protección de Datos Personales, y su reglamento. No importa si eres una gran corporación o una pyme: lo que cuenta es que manejas datos de personas.
Esta guía resume los puntos principales para que sepas por dónde empezar. No es asesoría legal; para tu caso concreto conviene consultar con un abogado especializado.
¿Qué se considera un dato personal?
Cualquier información que identifica o hace identificable a una persona: nombre, documento de identidad, dirección, correo, teléfono, fotografías, ubicación o datos de navegación asociados a un usuario. Los datos sensibles (por ejemplo, salud, biometría, origen racial u opiniones políticas) tienen un nivel de protección mayor.
Los principios básicos
La norma se apoya en ideas que conviene tener siempre presentes:
- Consentimiento: en general, necesitas la autorización libre, previa, expresa, informada e inequívoca de la persona antes de tratar sus datos.
- Finalidad: solo puedes usar los datos para el propósito que informaste al recopilarlos.
- Proporcionalidad: recoge únicamente lo necesario, no "por si acaso".
- Calidad: los datos deben ser veraces y estar actualizados.
- Seguridad: debes aplicar medidas técnicas, organizativas y legales para protegerlos.
Los derechos de las personas
Los titulares de los datos pueden pedirte acceso, rectificación, cancelación y oposición, conocidos como derechos ARCO. Debes tener un canal claro para recibir estas solicitudes y un procedimiento para responderlas dentro de los plazos legales.
Por dónde empezar: cinco pasos
- Haz un inventario. Anota qué datos personales recoges, de quién, para qué, dónde se guardan y quién tiene acceso. Incluye hojas de cálculo, correos, formularios web y sistemas en la nube.
- Revisa tus avisos y consentimientos. Los formularios de tu web, contratos y fichas de trabajadores deben informar la finalidad y pedir autorización cuando corresponda. Tu política de privacidad debe reflejar lo que realmente haces.
- Revisa tus obligaciones ante la autoridad. La Autoridad Nacional de Protección de Datos Personales, que depende del Ministerio de Justicia, supervisa el cumplimiento y puede sancionar. Confirma con asesoría legal si debes inscribir bancos de datos u otras obligaciones, porque el reglamento ha sido actualizado recientemente y conviene verificar la versión vigente.
- Protege los datos. Contraseñas únicas y doble factor, copias de seguridad, cifrado de equipos portátiles, control de accesos por función y actualizaciones al día.
- Ordena a tus proveedores. Si un tercero (hosting, contabilidad, marketing, nube) trata datos por encargo tuyo, tu contrato debe regular cómo los usa y protege.
Seguridad: donde más se falla
El cumplimiento legal y la seguridad técnica van de la mano. Una fuga de datos por una cuenta sin doble factor, un servidor sin actualizar o un correo mal dirigido puede convertirse en un problema legal y de reputación. Por eso conviene tener claro quién accede a qué, registrar los incidentes y saber cómo reaccionar si ocurre una filtración.
Errores frecuentes
- Pedir datos en formularios sin mencionar para qué se usarán.
- Compartir listas de clientes por WhatsApp o correo personal.
- Conservar datos de postulantes o exclientes indefinidamente.
- No saber quién atiende una solicitud de acceso o eliminación.
- Copiar una política de privacidad de otra empresa sin adaptarla.
¿Cómo te ayudamos?
En AEGIS ISO CIBERSECURITY revisamos la seguridad técnica de tu web, correo y nube, y te entregamos un informe ejecutivo en español con prioridades claras. Esa base te permite sustentar las medidas de seguridad que exige la ley. Para los aspectos jurídicos, trabajamos en coordinación con tu asesor legal.